Het PHP-lek van oktober 2026: wat het betekent voor uw WordPress-site
- WordPress
- beveiliging
- PHP
- Astro
- KMO
Kort antwoord: op 21 oktober 2026 bracht PHP een dringende update uit voor twee kritieke lekken, intussen bekend als PHP2Shell. Een aanvaller kan er zonder in te loggen code mee uitvoeren op de server. WordPress draait op PHP, dus elke WordPress-site die nog niet bijgewerkt is, loopt risico. Het goede nieuws: de oplossing is een PHP-update op de server, en bij de meeste hosts gebeurt die vandaag nog. Kijk wel na dat het effectief gebeurd is.
Wat er gebeurd is
PHP is de programmeertaal waarop een groot deel van het web draait, met WordPress voorop. Op 20 oktober kondigde het PHP-beveiligingsteam aan dat er de volgende dag een kritieke update zou komen. De details waren toen al uitgelekt: de nummers van de lekken en een demonstratievideo gingen rond op sociale media, een dag voor de geplande bekendmaking.
Op 21 oktober volgden de updates en een beveiligingsadvies op php.net. Het gaat om twee lekken, CVE-2026-109618 en CVE-2026-109619, allebei met een score van 9,2 op 10. Volgens PHP zijn alle installaties getroffen die webverkeer verwerken, of dat nu via PHP-FPM, Apache, LiteSpeed of iets anders loopt. Cloudflare meldde dezelfde ochtend al de eerste aanvallen, nog voor de update er was.
Wat u vandaag moet nakijken
Hebt u een WordPress-site, of een andere site op PHP, loop dan deze stappen door:
- Kijk welke PHP-versie uw site draait. In WordPress staat dat onder Gereedschap, Sitediagnose, tabblad Info, onderdeel Server. Veilig zijn PHP 8.5.12, 8.4.27, 8.3.36 en 8.2.35, of nieuwer.
- Vraag het na bij uw host. Bij beheerde WordPress-hosting en bij gedeelde hosting werkt de host PHP voor iedereen bij. Kijk of ze een bericht gestuurd hebben, en vraag het anders gewoon. Sommige Linux-distributies passen de fix toe zonder dat het versienummer verandert, dus een bevestiging van de host is het zekerst.
- Hebt u een eigen server of VPS? Dan moet u, of wie uw server beheert, de PHP-pakketten zelf bijwerken en PHP herstarten. Dat moet vandaag.
- Draait uw site nog op PHP 8.1 of ouder? Die versies krijgen geen officiële updates meer. Dan is het tijd om te upgraden, liefst eerst op een testomgeving en met een volledige back-up.
Een update van WordPress of van uw plugins helpt hier niet. Het lek zit niet in WordPress, maar in de taal eronder. Er bestaan tijdelijke instellingen die een deel van de aanvalsweg afsluiten, maar PHP zegt zelf dat alleen de update een volledige oplossing is. Laat zulke instellingen over aan uw host.
Waarom mijn sites hier geen last van hebben
De websites die ik bouw, draaien niet op PHP. Ik bouw ze in Astro, dat uw pagina’s op voorhand omzet naar gewone HTML-bestanden. Wanneer iemand uw site opent, wordt er geen PHP uitgevoerd, er wordt geen database bevraagd en er draait geen plugin. Er is dus ook geen PHP-server die vandaag in allerijl bijgewerkt moet worden.
Ik ga niet beweren dat een site in Astro onkwetsbaar is. Zo’n site is nooit helemaal zonder risico, en waar wel code live draait, zoals de beheerpagina waarmee Verano Ice Bar elke dag zelf de smaken aanpast, moet die net zo goed bijgehouden worden. Maar het verschil is groot. Een WordPress-site heeft PHP, een database, een thema en vaak tientallen plugins die allemaal een deur kunnen zijn. Een statische site heeft er nauwelijks één.
Moet u nu overstappen?
Vandaag niet. Vandaag moet PHP bijgewerkt worden, en dat is bij de meeste zaken een kwestie van uren bij de host. Overhaast van platform wisselen in de week van een lek is geen goed idee.
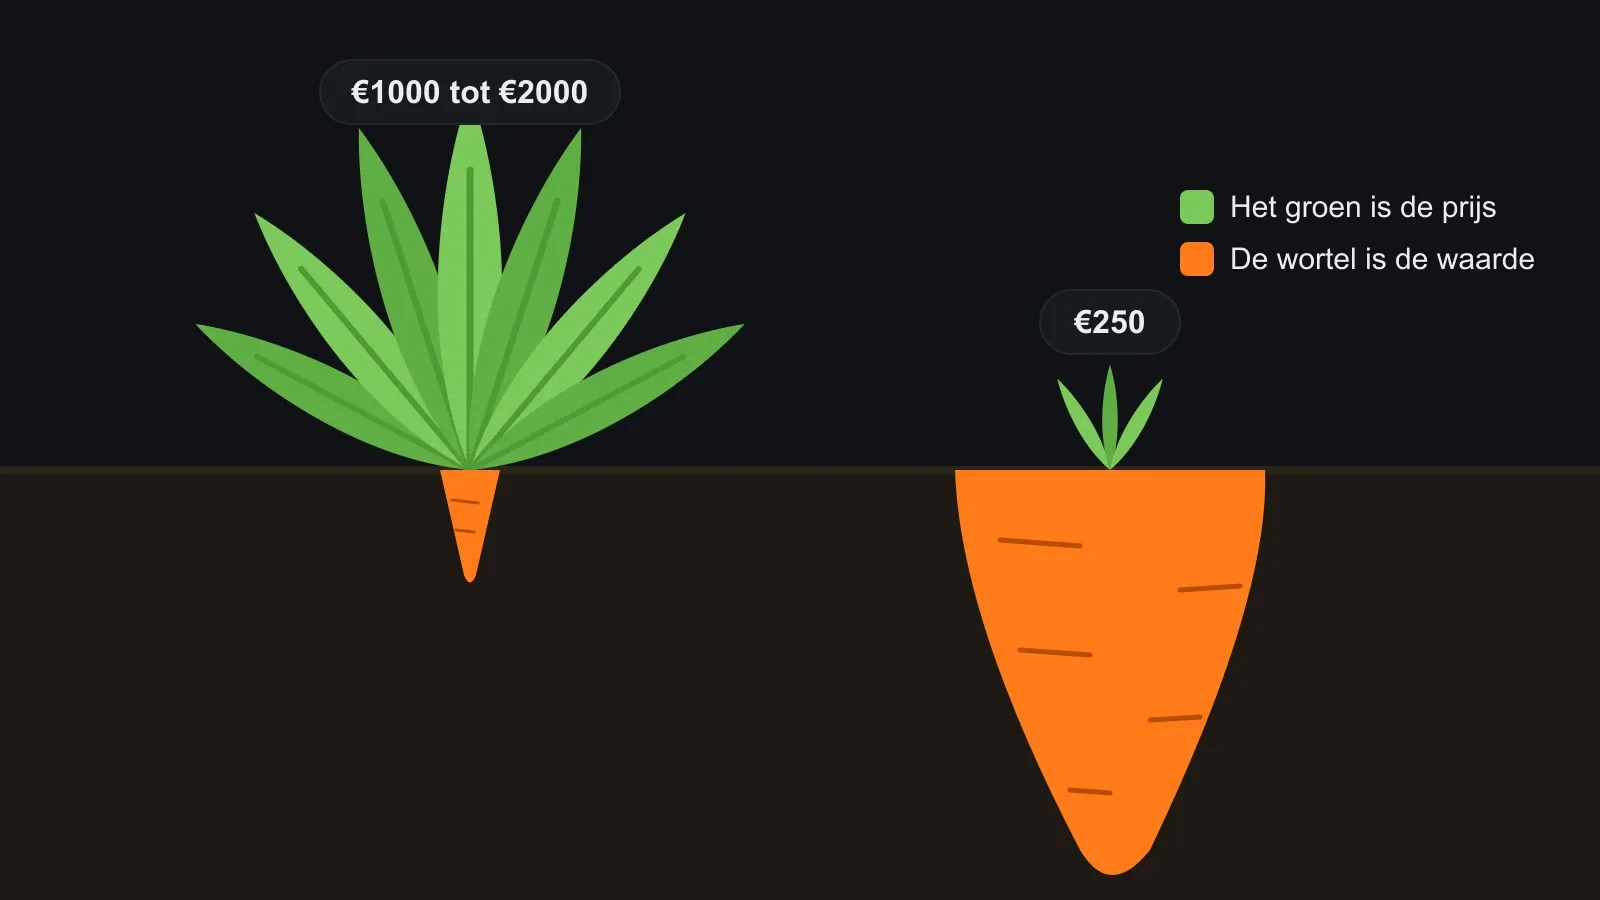
Maar het is wel een goed moment om eens eerlijk te kijken wat uw site nodig heeft. Hebt u een bedrijfssite van vijf tot vijftien pagina’s die vooral moet laden, kloppen en gevonden worden? Dan betaalt u bij WordPress voor een machine die u eigenlijk niet gebruikt, en die u telkens opnieuw moet laten bijwerken als er zoals nu iets misloopt. Publiceert u dagelijks zelf nieuwe pagina’s of draait u een grote webshop, dan blijft WordPress een prima keuze, op voorwaarde dat iemand de updates echt opvolgt.
Twijfelt u of uw site vandaag in orde is, of wilt u eens weten wat een overstap zou inhouden? Stuur mij gerust een bericht, dan kijk ik het samen met u na.
Het PHP-logo is van Colin Viebrock en valt onder de licentie CC BY-SA 4.0. Ik heb het op een witte achtergrond geplaatst. Bron: php.net.
Veelgestelde vragen
Is mijn WordPress-site getroffen door het PHP-lek van oktober 2026?
Elke WordPress-site draait op PHP, dus ze is getroffen zolang de server nog geen PHP 8.5.12, 8.4.27, 8.3.36 of 8.2.35 (of een gepatchte versie van uw Linux-distributie) draait. Een update van WordPress of van uw plugins verandert daar niets aan: het lek zit in PHP zelf, op de server.
Hoe kijk ik na welke PHP-versie mijn WordPress-site gebruikt?
Ga in WordPress naar Gereedschap (Tools), dan Sitediagnose (Site Health), het tabblad Info en het onderdeel Server. Daar staat de PHP-versie. Twijfelt u of uw host de update van 21 oktober al heeft doorgevoerd, vraag het dan rechtstreeks aan hun support: sommige distributies patchen zonder dat het versienummer verandert.
Moet ik nu overstappen van WordPress naar Astro?
Niet vandaag. Vandaag moet PHP op uw server bijgewerkt worden, en dat lost dit lek op. Een overstap is iets om rustig over na te denken als u een kleine bedrijfssite hebt die vooral moet laden, kloppen en gevonden worden, en u geen zin meer hebt in updates van PHP, WordPress en plugins.
Zijn websites in Astro getroffen door het PHP-lek?
Een Astro-site gebruikt geen PHP, dus deze twee lekken raken ze niet. Dat maakt een site niet onkwetsbaar: elke server en elk stukje code dat live draait, moet bijgehouden worden. Maar een site die uit kant-en-klare HTML-bestanden bestaat, heeft gewoon veel minder dat aangevallen kan worden.